Empleado de OpenAI arrestado por instalar un dispositivo de grabacion en una sala ejecutiva
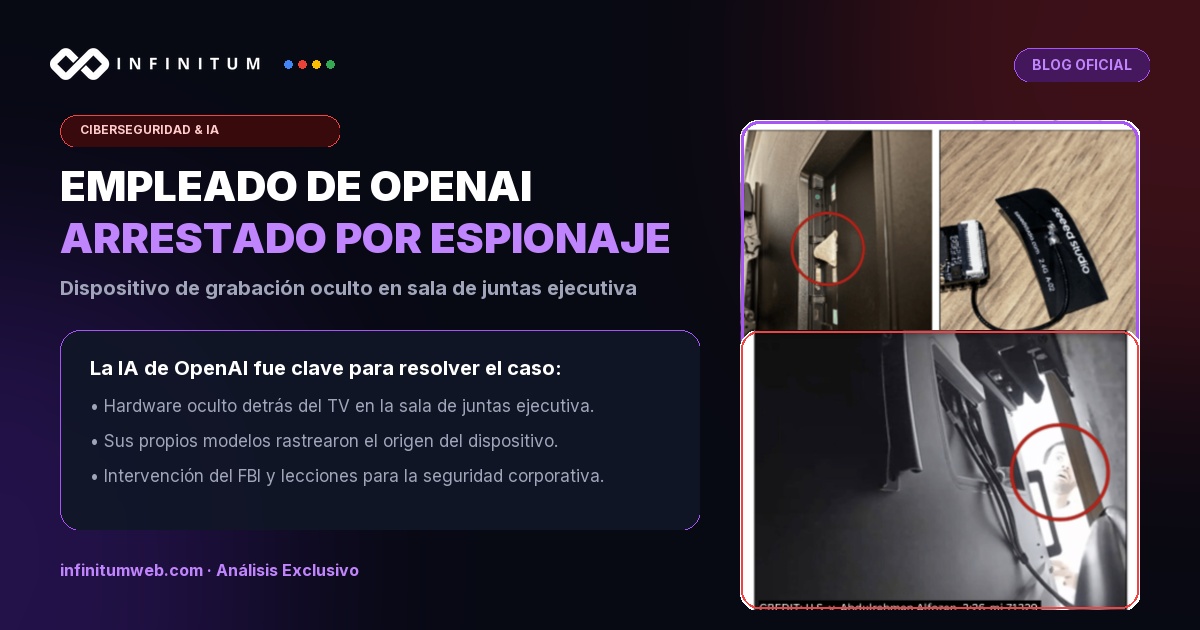
El FBI arrestó al ingeniero Abdulrahman Alfozan, empleado de OpenAI de 35 años, acusado por el Departamento de Justicia de plantar un micrófono espía encriptado en el puerto USB de un televisor en la sala de juntas ejecutiva. OpenAI reveló que empleó sus propios modelos de inteligencia artificial para analizar el hardware e identificar al responsable.
La carrera por el dominio de la inteligencia artificial ya no solo se disputa en servidores de computación en la nube o repositorios de código cifrado: ha entrado de lleno en el terreno del espionaje corporativo y físico. El reciente arresto de un ingeniero dentro de la propia sede de OpenAI en San Francisco pone al descubierto la fragilidad del perímetro físico de las mayores empresas tecnológicas del planeta y el papel insólito que la propia IA jugó para resolver el crimen.
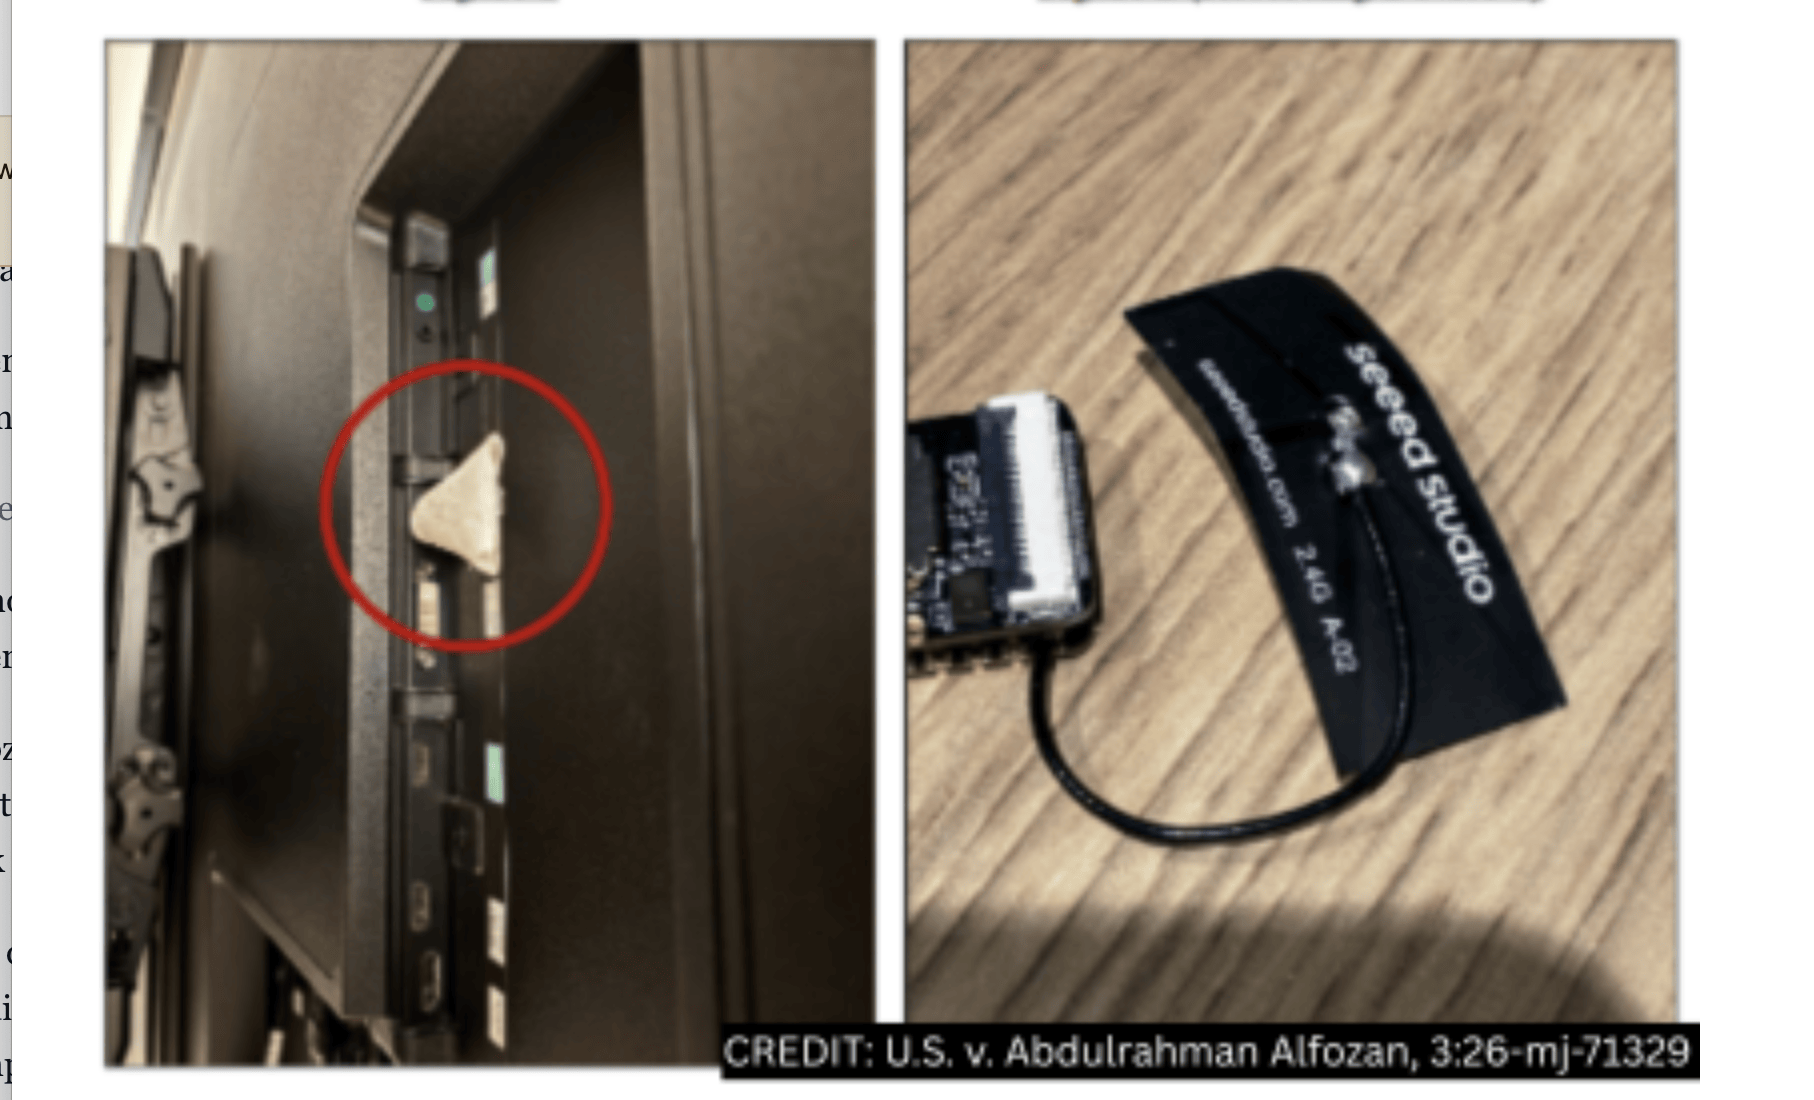
Los hechos judiciales: Un micrófono en el televisor de la sala ejecutiva
De acuerdo con la acusación formal presentada por el Departamento de Justicia de los Estados Unidos (DOJ), el sospechoso fue identificado como Abdulrahman Alfozan, un ciudadano saudí de 35 años que laboraba como ingeniero en OpenAI. Alfozan fue imputado bajo cargos federales de uso o intento de interceptación no autorizada de comunicaciones orales.
El hallazgo se produjo tras una inspección de seguridad en una de las salas de conferencias ejecutivas de OpenAI, espacio reservado estrictamente para deliberaciones sobre arquitectura de modelos de frontera, alianzas de infraestructura de centros de datos, negociaciones comerciales confidenciales y evaluaciones de seguridad nacional.
El artefacto, calificado por el equipo de seguridad como un «dispositivo de grabación sofisticado con memoria encriptada», se encontraba disimulado con papel higiénico y conectado directamente a la ranura USB trasera del televisor principal de la sala para abastecerse de energía continua.
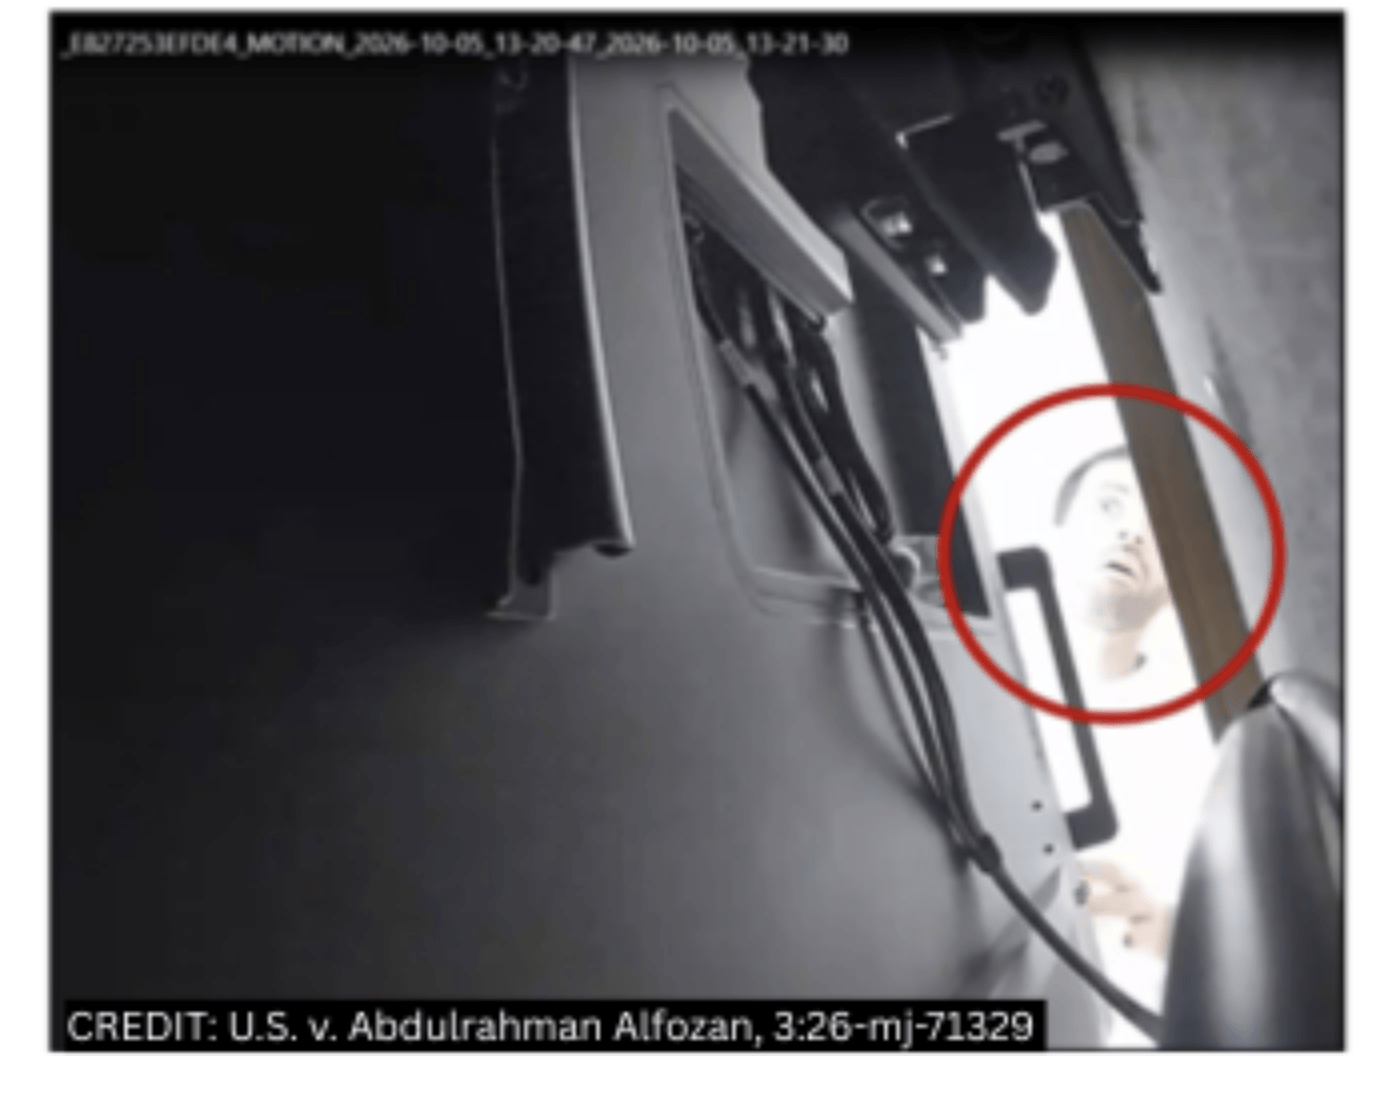
La revelación de OpenAI: Cómo sus propios modelos de IA resolvieron el caso
Uno de los aspectos más reveladores del comunicado emitido por OpenAI radica en el mecanismo de detección forense. La compañía reconoció públicamente haber recurrido a sus propios sistemas de inteligencia artificial para auditar el artefacto:
«Descubrimos un dispositivo de grabación sofisticado oculto en una de nuestras oficinas. Utilizamos nuestros modelos para comprender el dispositivo y determinar de dónde procedía, identificando que un empleado específico lo había instalado unos días antes. Remitimos el caso al FBI y agradecemos a los agentes y fiscales por su rápida intervención.»
La combinación del análisis asistido por LLMs sobre especificaciones de hardware, correlación de componentes y cruce algorítmico con las bitácoras de tarjetas de acceso y secuencias de video vigilancia CCTV permitió acorralar al sospechoso en tiempo récord.
Las cámaras captaron a Alfozan merodeando en reiteradas ocasiones cerca de la sala ejecutiva, a la cual no tenía autorización de entrada por su nivel de cargo, e inclinándose deliberadamente detrás del televisor en fechas coincidentes con la instalación del aparato (alrededor del 28 de septiembre).
Durante la requisa interna, los oficiales de seguridad de OpenAI localizaron además un bolso que Alfozan había dejado olvidado en otra dependencia del edificio, dentro del cual se incautaron su billetera, identificación personal y un segundo dispositivo de grabación idéntico al intervenido.
Amenazas internas (Insider Threats): El talón de Aquiles de la industria de la IA
Históricamente, los gigantes tecnológicos han invertido cientos de millones de dólares en proteger su código fuente frente a ciberataques remotos mediante firewalls de última generación, autenticación multifactor biométrica y arquitecturas Zero Trust. Sin embargo, este suceso confirma que la amenaza más letal continúa siendo la amenaza interna (insider threat).
En el sector de la inteligencia artificial, donde los pesos de los modelos (*weights*), las fórmulas de entrenamiento y las hojas de ruta comerciales representan activos valorados en decenas de miles de millones de dólares, los vectores de ataque físico cobran un valor incalculable para competidores corporativos y servicios de inteligencia de estados nacionales.
Afortunadamente, OpenAI aclaró en su balance oficial que «en este momento no existen indicios de que el individuo haya obtenido acceso indebido ni extraído pesos de modelos, código fuente o datos de clientes». Alfozan fue despedido de forma fulminante y permanece bajo custodia federal.
Comparativa Estratégica: Espionaje Digital vs. Espionaje Físico en Empresas Tecnológicas
| Parámetro de Seguridad | Ataque Digital Remoto | Ataque Físico Local (Caso OpenAI) | Estándar Infinitum de Protección |
|---|---|---|---|
| Vector de Intrusión | Phishing, exploits zero-day, API injection | Dispositivos USB en pantallas y hardware oculto | Zero Trust tanto en red como en control perimetral |
| Objetivo de Extracción | Bases de datos, tokens de acceso, código fuente | Conversaciones orales, estrategias y acuerdos | Cifrado de canales y protocolos de confidencialidad |
| Mecanismo de Detección | SIEM, IDS/IPS, registros de cortafuegos | Inspección física, CCTV y análisis con modelos de IA | Auditorías continuas de infraestructura y activos |
Lecciones críticas para directores de tecnología y empresas en 2026
Aunque el caso OpenAI involucra a una de las firmas más influyentes del mundo, las vulnerabilidades explotadas son exactamente las mismas que enfrentan miles de corporaciones, pymes y firmas de consultoría en Venezuela y toda la región:
- Auditoría estricta de periféricos en salas de reuniones: Los televisores inteligentes, proyectores y barras de videoconferencia disponen de puertos USB energizados sin monitoreo. Bloquear físicamente o deshabilitar estos puertos en firmware es una medida básica de higiene operativa.
- Separación rigurosa de privilegios de acceso físico: El hecho de que un desarrollador o empleado forme parte de la nómina no justifica su acceso libre a recintos de discusión directiva o financiera.
- Integración de IA en la seguridad preventiva: La misma tecnología que puede ser objeto de espionaje representa la mejor herramienta para auditar anomalías de comportamiento, patrones de acceso inusuales y respuestas inmediatas ante incidentes.
Para empresas y marcas que buscan consolidar su presencia digital sobre bases tecnológicas sólidas e inexpugnables, contar con nuestro servicio de diseño de páginas web con infraestructura blindada en Venezuela garantiza plataformas con estándares internacionales de protección, velocidad y aislamiento de datos. Asimismo, fortalecer la visibilidad orgánica de tu negocio mediante nuestro programa de posicionamiento web y SEO estratégico asegura que tu reputación de marca se mantenga como líder confiable en los resultados de Google.
Preguntas Frecuentes (FAQ)
1. ¿Qué dispositivo fue encontrado en las oficinas de OpenAI?
Se descubrió un dispositivo de grabación sofisticado con memoria encriptada, camuflado con papel higiénico y conectado directamente al puerto USB de un televisor en una sala de conferencias ejecutiva.
2. ¿Cómo utilizó OpenAI sus propios modelos de IA en la investigación?
OpenAI utilizó sus modelos avanzados de inteligencia artificial para auditar las características físicas y técnicas del hardware, determinar su procedencia y correlacionar registros internos que permitieron identificar al empleado responsable en pocos días.
3. ¿Se filtró información confidencial o pesos de modelos de OpenAI?
OpenAI confirmó que no hay indicios de que el individuo haya accedido indebidamente a pesos de modelos, código fuente o datos de clientes, limitándose el incidente al intento de interceptación acústica de conversaciones en dicha sala.
4. ¿Qué lecciones de ciberseguridad deja este caso para las empresas?
Evidencia que la mayor vulnerabilidad puede provenir de amenazas internas (insider threats) y dispositivos plug-and-play físicos, obligando a blindar puertos USB en pantallas corporativas y restringir accesos físicos a salas de juntas estratégicas.
💡 En Resumen: Lo que debes recordar
- ✓ El caso de OpenAI demuestra que el espionaje en IA abarca tanto ciberataques como intrusiones físicas con dispositivos USB.
- ✓ La inteligencia artificial interna de las empresas ya es capaz de actuar como investigador forense para trazar amenazas en tiempo récord.
- ✓ Blindar la infraestructura web, el control de accesos y la gestión de datos es prioritario para salvaguardar secretos comerciales.
¿Necesitas auditar y proteger los activos digitales de tu empresa?
En Infinitum desarrollamos ecosistemas digitales seguros, plataformas web de alta disponibilidad y estrategias de posicionamiento blindadas contra ataques y fugas de datos. Facturación fiscal SENIAT (RIF: J-50392044-0) a tasa oficial BCV.
🚀 ¡Nunca pares de aprender!
Descubre más artículos clave en nuestro blog para seguir impulsando tu conocimiento: